Krisenmanagement, das automatisch funktioniert, wenn es drauf ankommt
Wie FLOWSTER und Stiller Alarm gemeinsam aus Chaos Struktur machen.
Stellen Sie sich vor: Es ist 11:23 Uhr.
Eine bewaffnete Person wird im Eingangsbereich Ihres Hauptgebäudes gemeldet.
Was passiert in Ihrem Unternehmen in den nächsten 60 Sekunden?
- Wer alarmiert wen?
- Wer löst den Lockdown aus?
- Wer ruft die Polizei?
- Wer informiert die Mitarbeitenden – und über welchen Kanal?
- Wer koordiniert die Evakuierung und prüft die Vollzähligkeit an den Sammelstellen?
In den meisten Organisationen beginnt in diesem Moment das Chaos. Nicht weil die Menschen schlecht vorbereitet sind. Sondern weil Krisenmanagement ohne digitale Unterstützung im Ernstfall schlicht zu langsam, zu unkoordiniert und zu undokumentiert ist.
Genau hier setzen FLOWSTER Solutions und Stiller Alarm gemeinsam an.
Was ist die FLOWSTER Krisenmanagement-Plattform?
Die FLOWSTER Krisenmanagement-Plattform ist eine webbasierte Incident- und Notfallmanagement-Lösung, die Organisationen dabei unterstützt, Krisen strukturiert, schnell und vollständig nachvollziehbar zu bewältigen.
Sie kombiniert in einer einzigen, intuitiv bedienbaren Oberfläche:
- Digitale Playbooks für definierte Krisenszenarien
- Echtzeit-Koordination von Teams und Aufgaben
- Lückenlose Dokumentation für Compliance und Governance
- Direkte Integration externer Alarmierungssysteme
Die Plattform richtet sich an Administratoren, Krisenleiter und Operatoren in Unternehmen, Behörden und Institutionen. Überall dort, wo im Ernstfall jede Minute zählt.
Made in Germany. DSGVO-konform. ISO-27001-ready.
Der Zugang ist durch optionale Zwei-Faktor-Authentifizierung (MFA/TOTP) abgesichert – kompatibel mit Google Authenticator, Aegis und allen gängigen Authenticator-Apps.
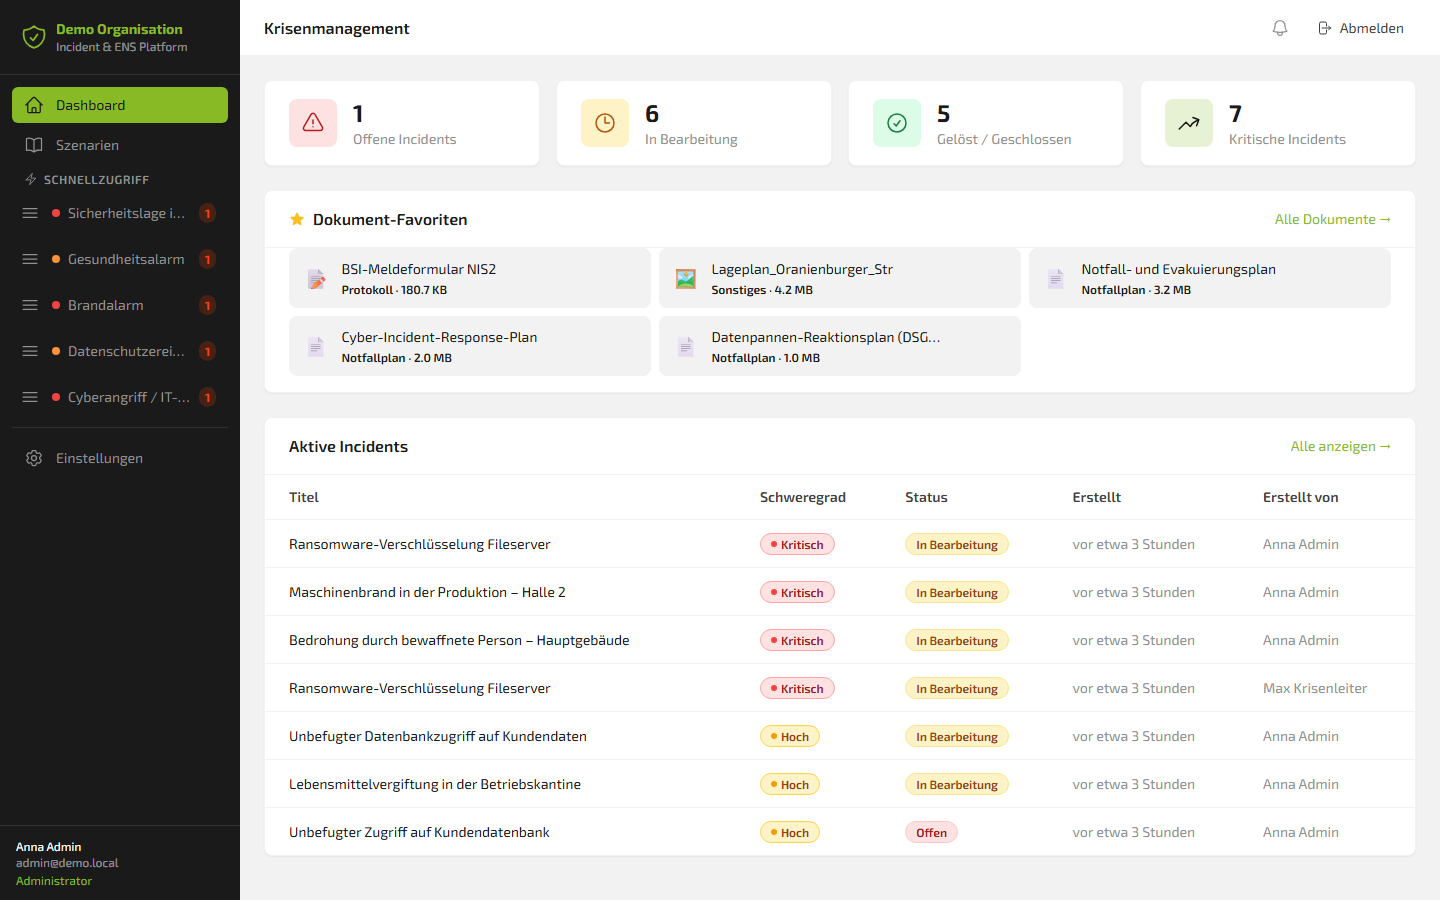
Das Dashboard: Das Lagebild auf einen Blick
Nach dem Login landet der Nutzer auf dem zentralen Dashboard, dem digitalen Lagebild der gesamten Organisation. Es zeigt in Echtzeit:
- 🔴 Offene Incidents – neu gemeldete Vorfälle
- 🟡 In Bearbeitung – aktiv koordinierte Krisen
- 🟢 Gelöst / Geschlossen – abgeschlossene Vorfälle
- ⚡ Kritische Incidents – höchste Eskalationsstufe
Das Dashboard aktualisiert sich automatisch alle 30 Sekunden. Kein manuelles Reload. Kein Suchen. Das Lagebild ist immer aktuell.
Besonders wertvoll im Ernstfall: die Favoriten-Dokumente. Häufig benötigte Unterlagen – etwa das BSI-Meldeformular NIS2, der Cyber-Incident-Response-Plan oder der Datenpannen-Reaktionsplan – können als Favoriten markiert werden und sind damit mit einem einzigen Klick abrufbar. Keine Suche in Ordnern, keine verlorene Zeit.
Fünf Szenarien. Fünf Krisentypen. Eine Plattform.
Die Plattform kommt mit fünf einsatzbereiten Krisenszenarien, sogenannten Playbooks, die das gesamte Spektrum moderner Unternehmensrisiken abdecken:
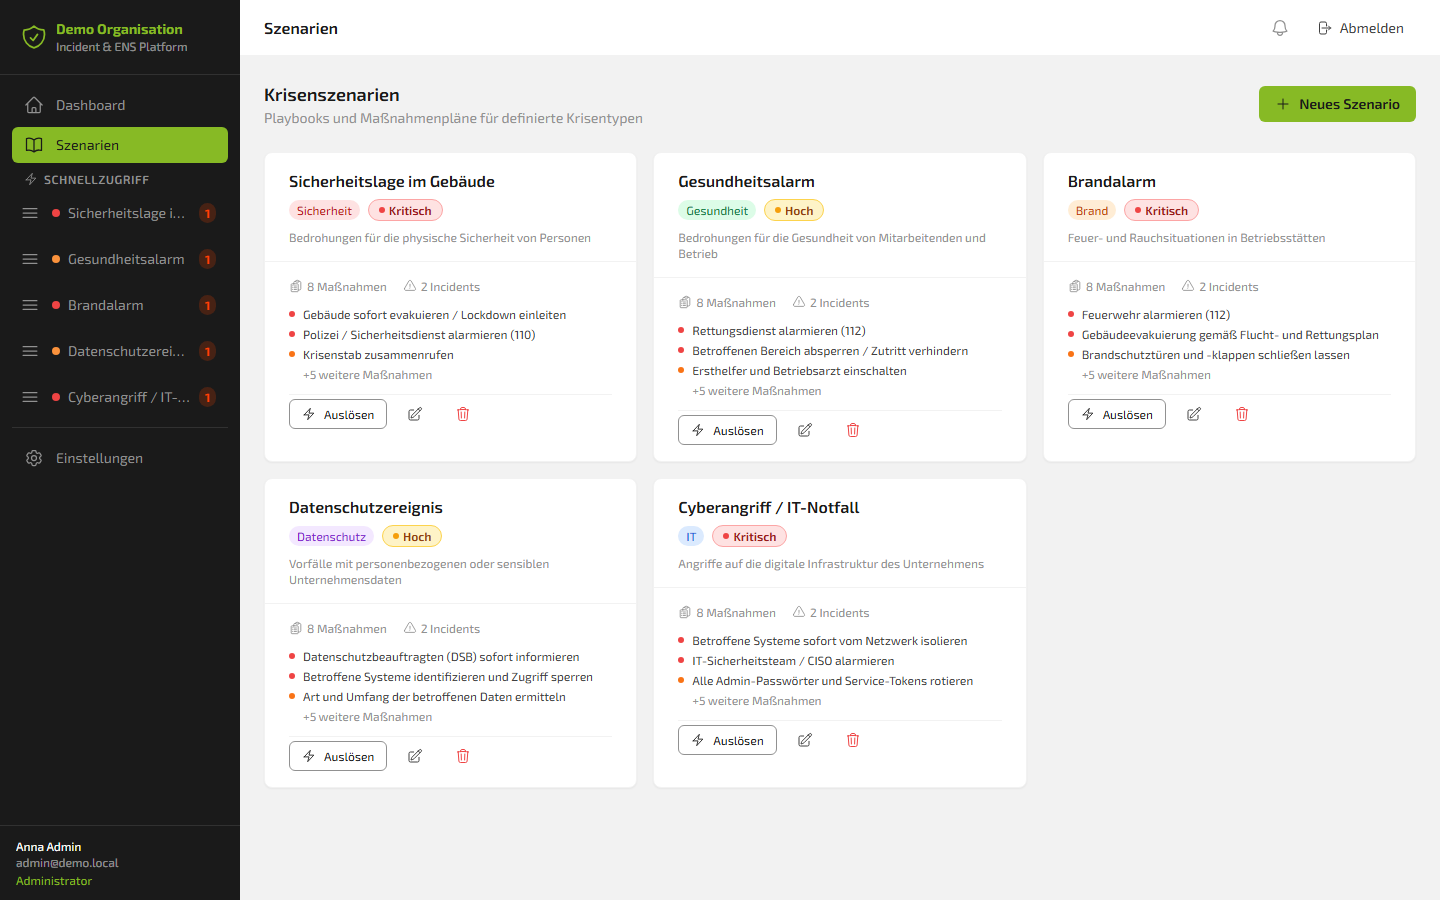
Sicherheitslage im Gebäude
Kategorie: Sicherheit
Gesundheitsalarm
Kategorie: Gesundheit
Brandalarm
Kategorie: Brand
Datenschutzereignis
Kategorie: Datenschutz
Cyberangriff / IT-Notfall
Kategorie: IT-Sicherheit
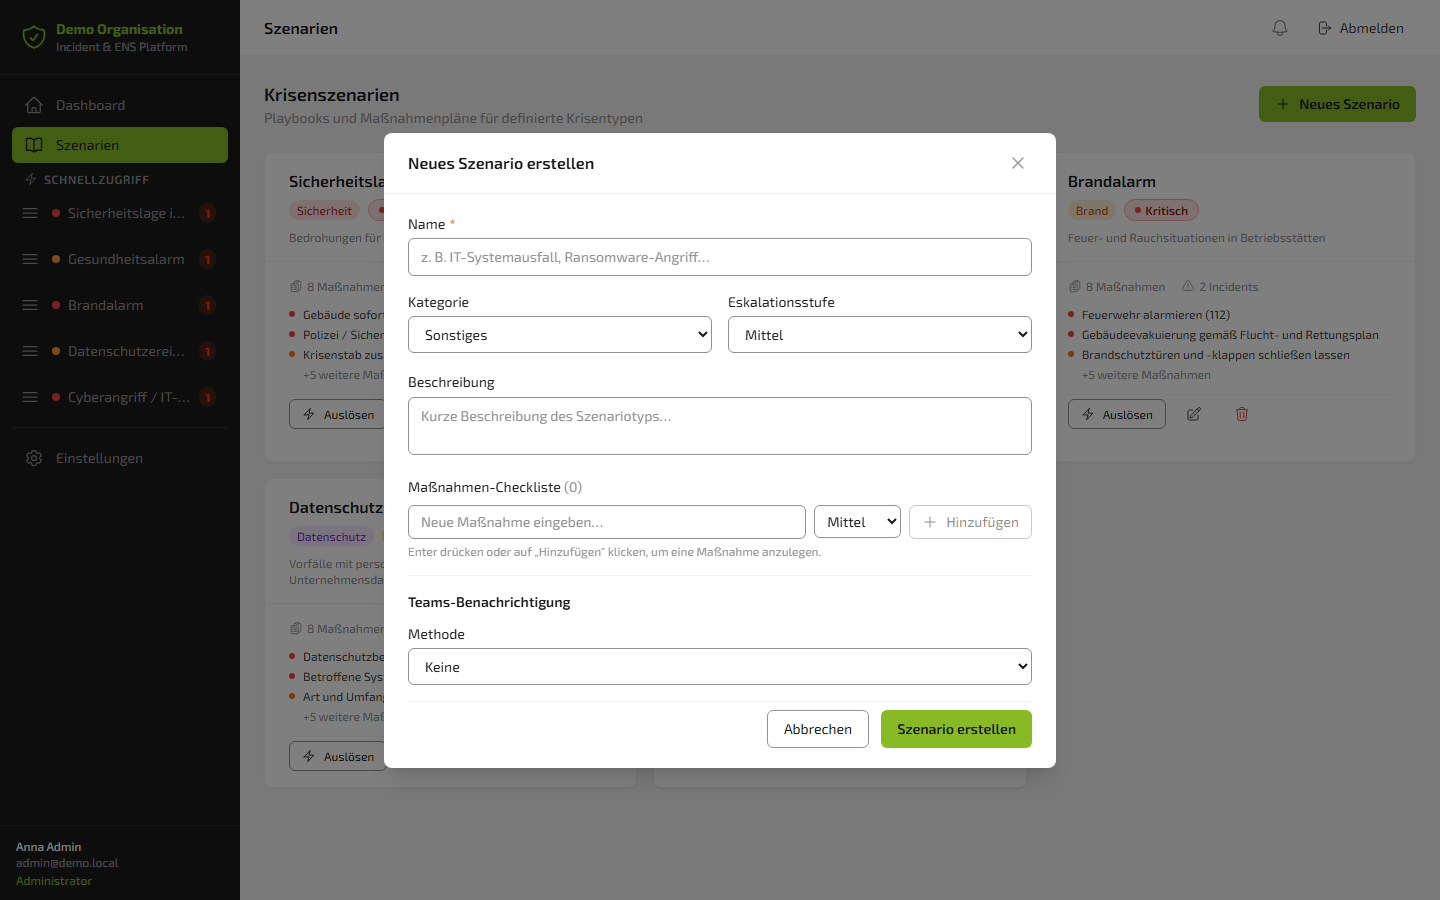
Jedes Szenario ist ein vollständig vorkonfiguriertes Playbook. Mit priorisierten Maßnahmen, hinterlegten Dokumenten, definierten Kontakten und klaren Verantwortlichkeiten. Neue Szenarien lassen sich in wenigen Minuten selbst erstellen und anpassen.
🔴 Szenario 1: Sicherheitslage im Gebäude
Bedrohungen für die physische Sicherheit von Personen
Das kritischste aller Szenarien und gleichermaßen anschaulichste Beispiel für das Zusammenspiel der gesamten Plattform:
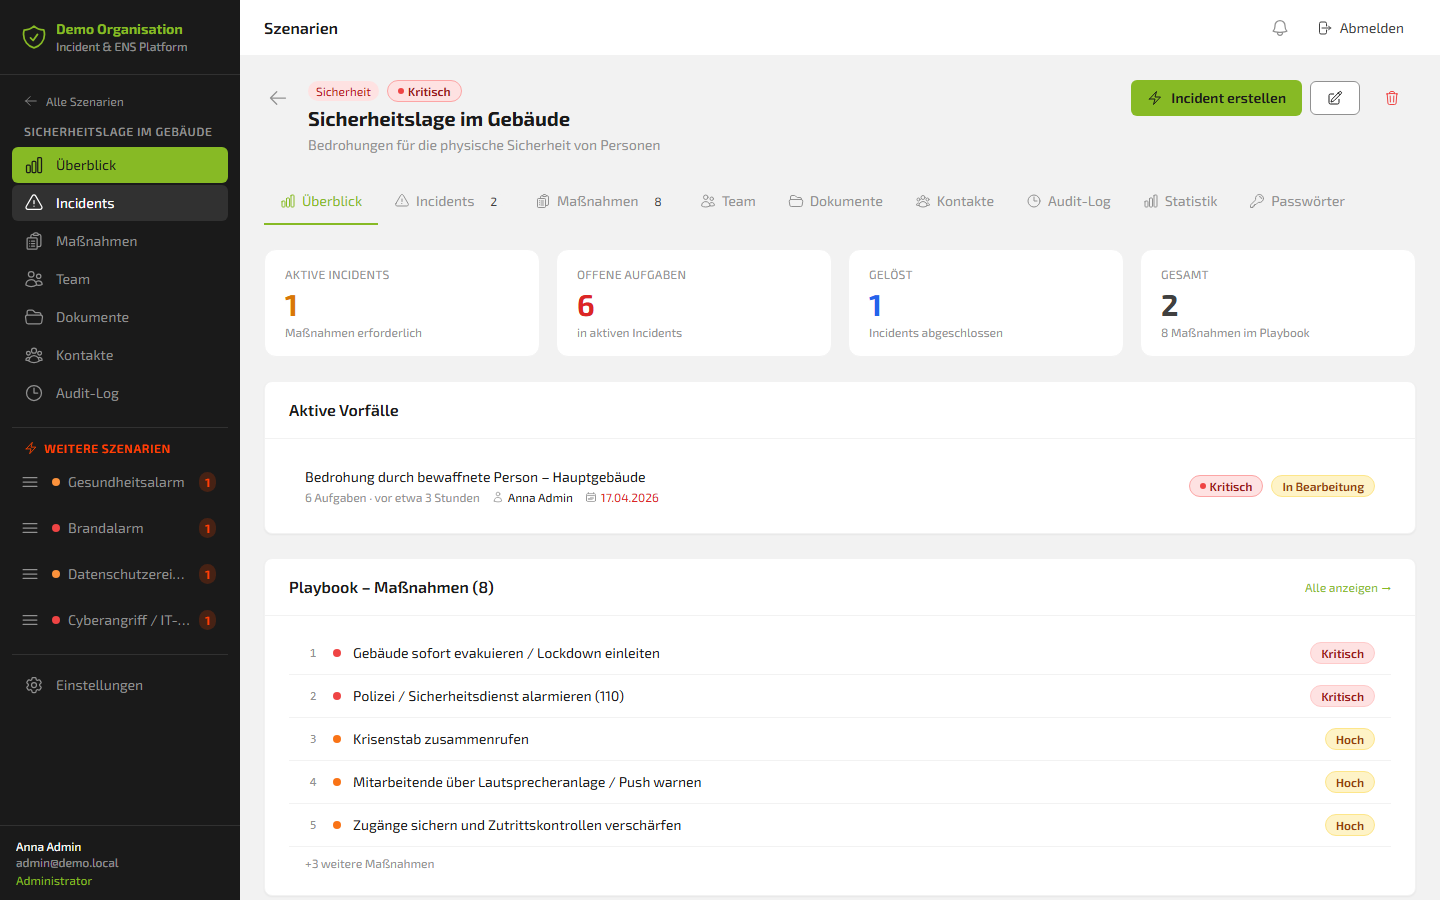
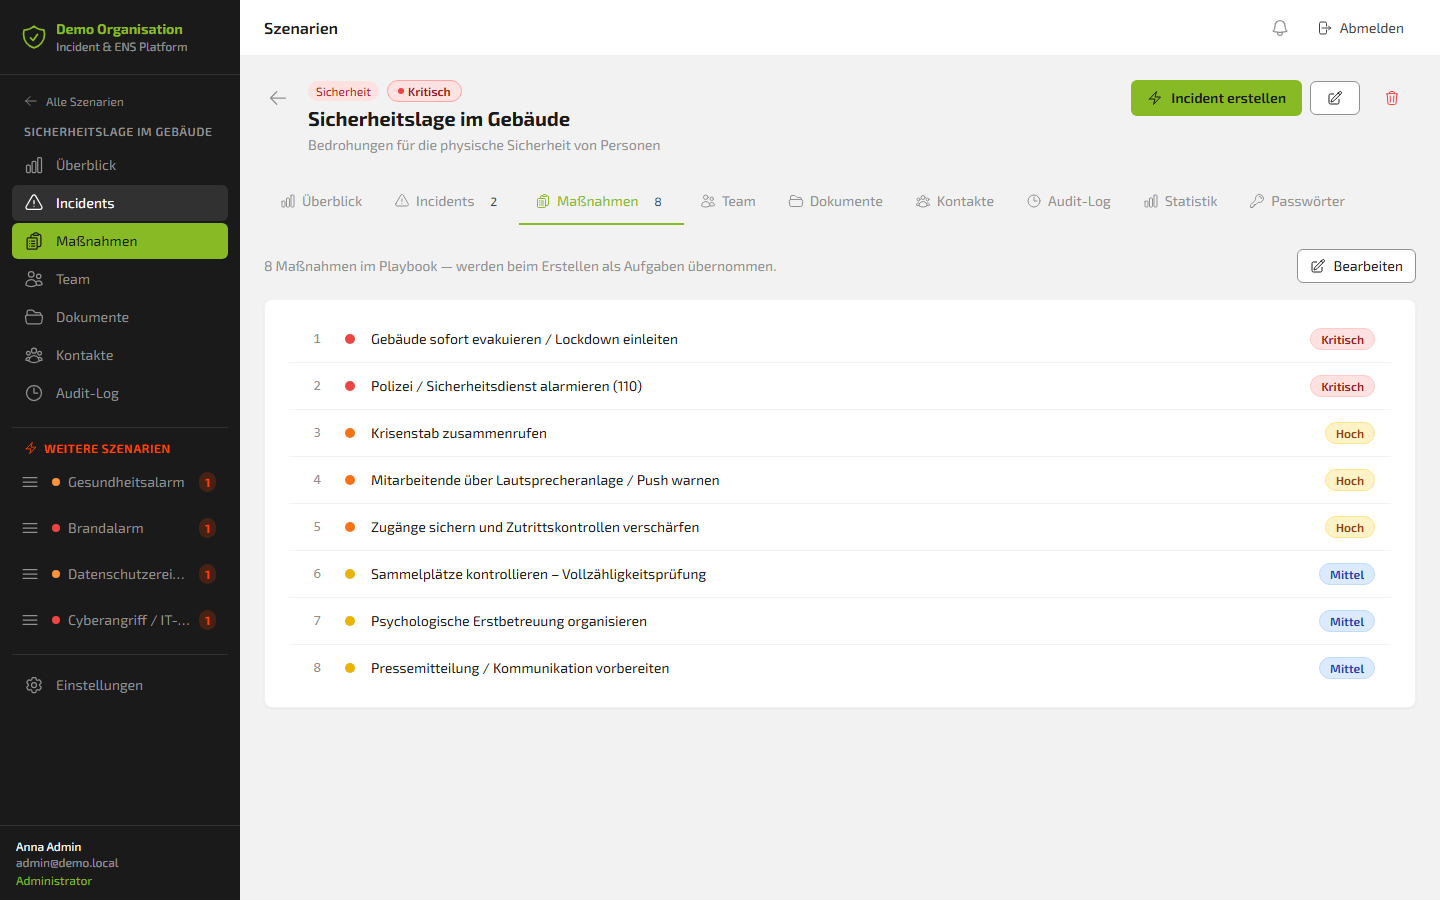
Das Playbook enthält 8 priorisierte Maßnahmen, die beim Auslösen automatisch als Aufgaben übernommen werden:
- 🔴 Kritisch – Gebäude sofort evakuieren / Lockdown einleiten
- 🔴 Kritisch – Polizei / Sicherheitsdienst alarmieren (110)
- 🟡 Hoch – Krisenstab zusammenrufen
- 🟡 Hoch – Mitarbeitende über Lautsprecheranlage / Push warnen
- 🟡 Hoch – Zugänge sichern und Zutrittskontrolle verschärfen
- 🟠 Mittel – Sammelplätze kontrollieren / Vollzähligkeitsprüfung
- 🟠 Mittel – Psychologische Erstbetreuung organisieren
- 🟠 Mittel – Pressemitteilung / Kommunikation vorbereiten
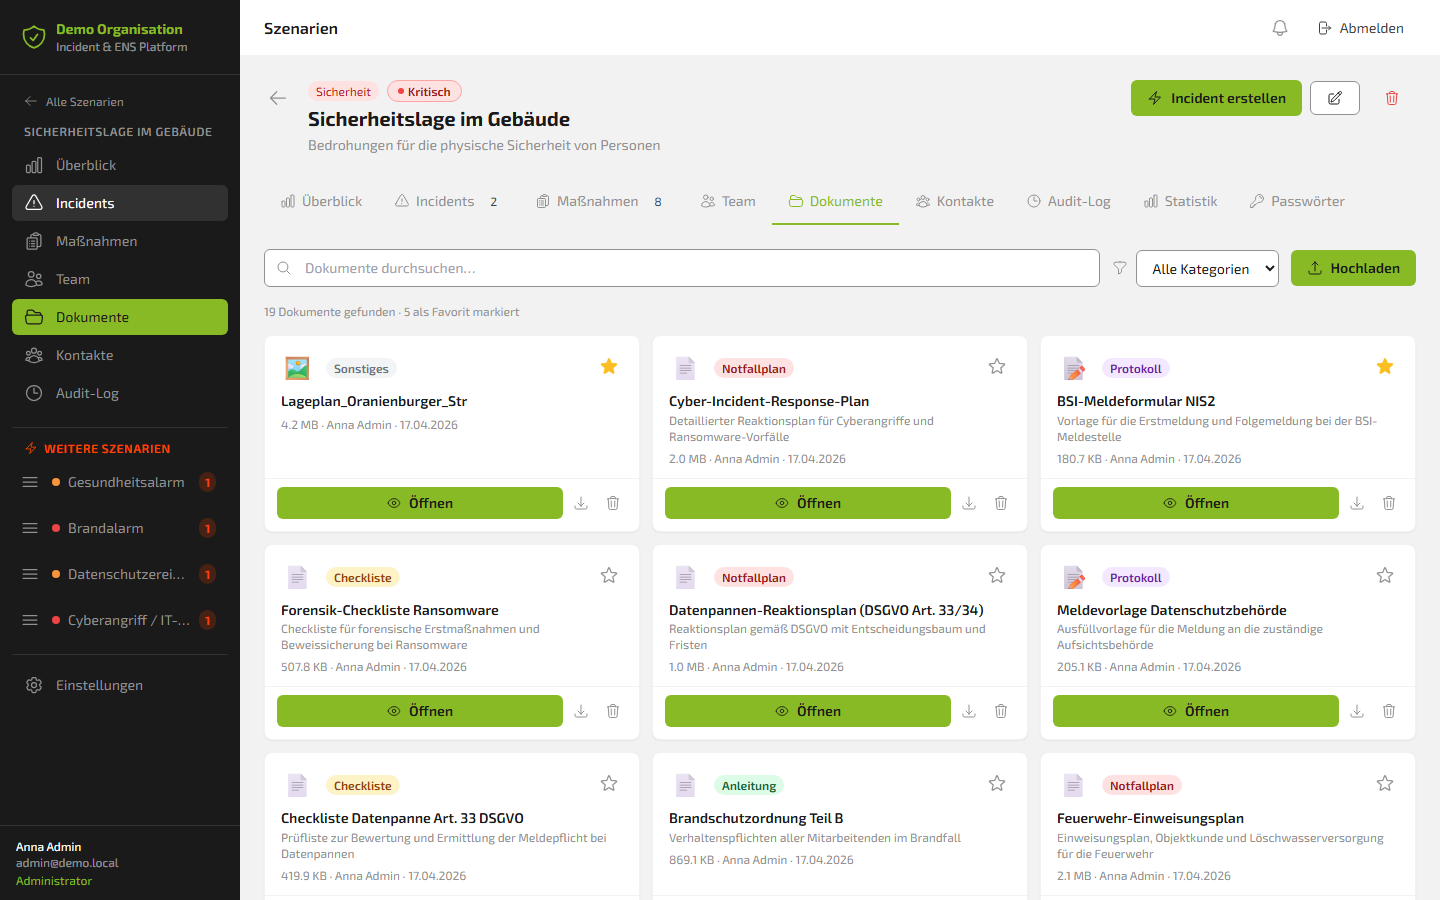
Hinterlegt sind im Dokumente-Tab 19 Compliance-Dokumente, davon 5 als Favoriten markiert:
- Lageplan Oranienburger Str.
- Cyber-Incident-Response-Plan
- BSI-Meldeformular NIS2
- Forensik-Checkliste Ransomware
- Datenpannen-Reaktionsplan (DSGVO Art. 33/34)
- Meldevorlage Datenschutzbehörde
- Brandschutzordnung Teil B
- Feuerwehr-Einweisungsplan
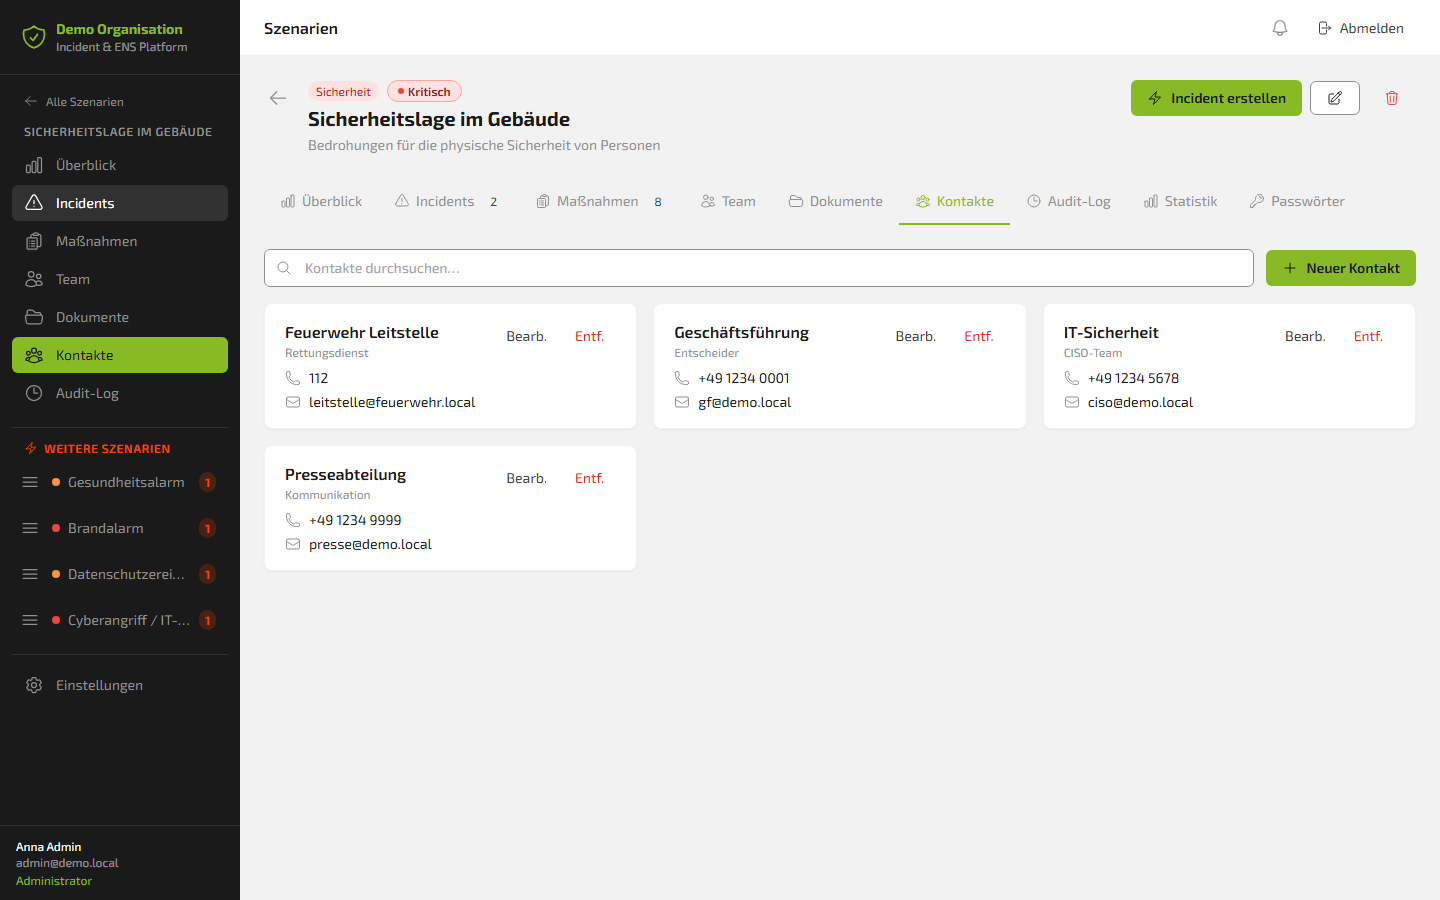
Im Kontakte-Tab sind alle relevanten Ansprechpartner mit Telefonnummer und E-Mail hinterlegt, für sofortige Erreichbarkeit.
- Feuerwehr Leitstelle (112) / Rettungsdienst
- Geschäftsführung / Entscheider
- IT-Sicherheit / CISO-Team
- Presseabteilung / Kommunikation
Teams-Benachrichtigung: Automatisch bei Auslösung
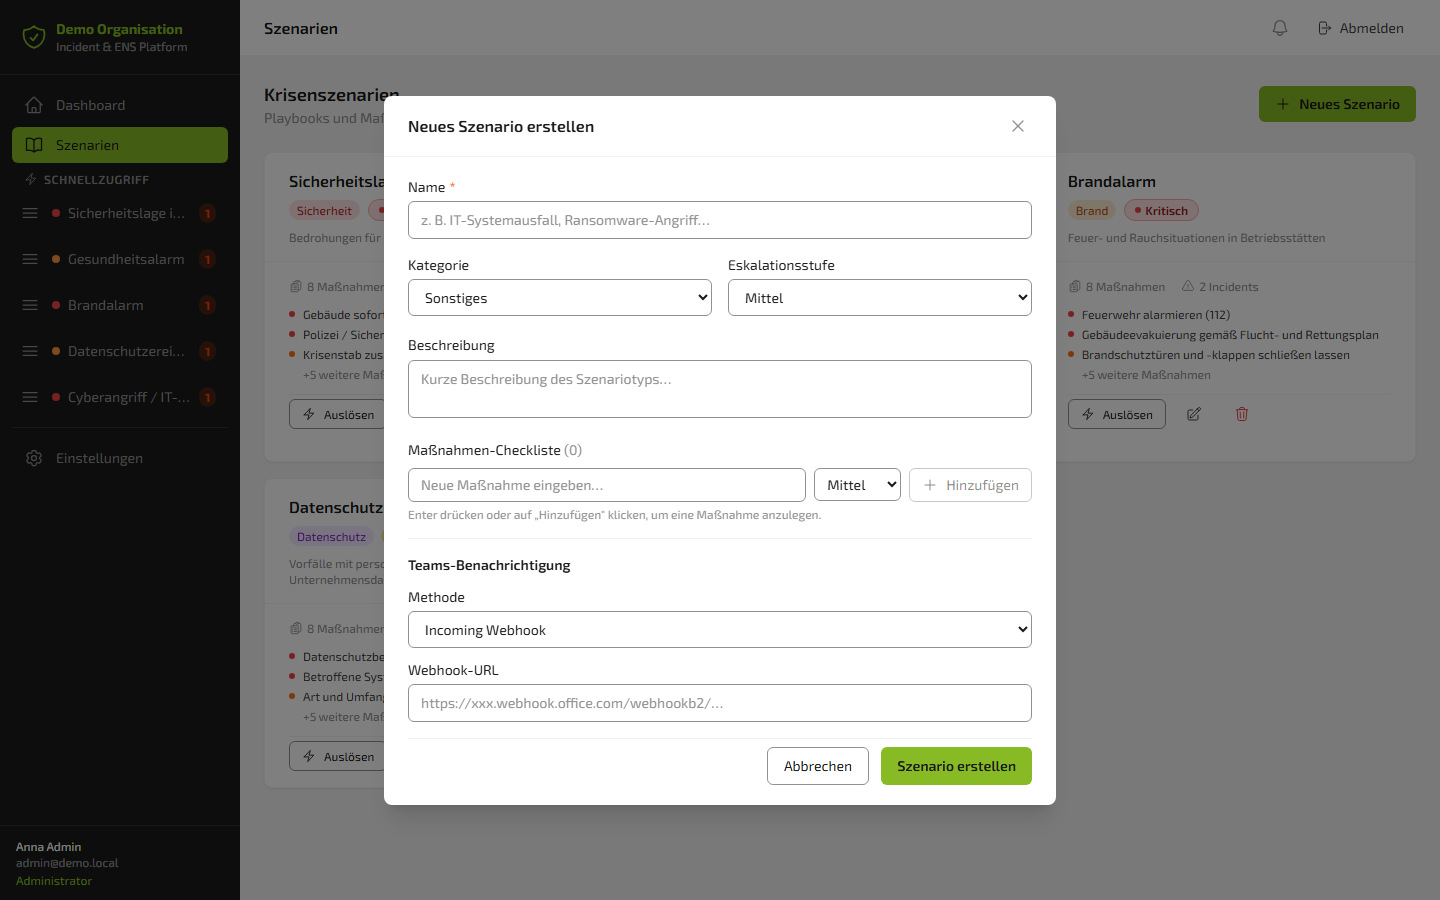
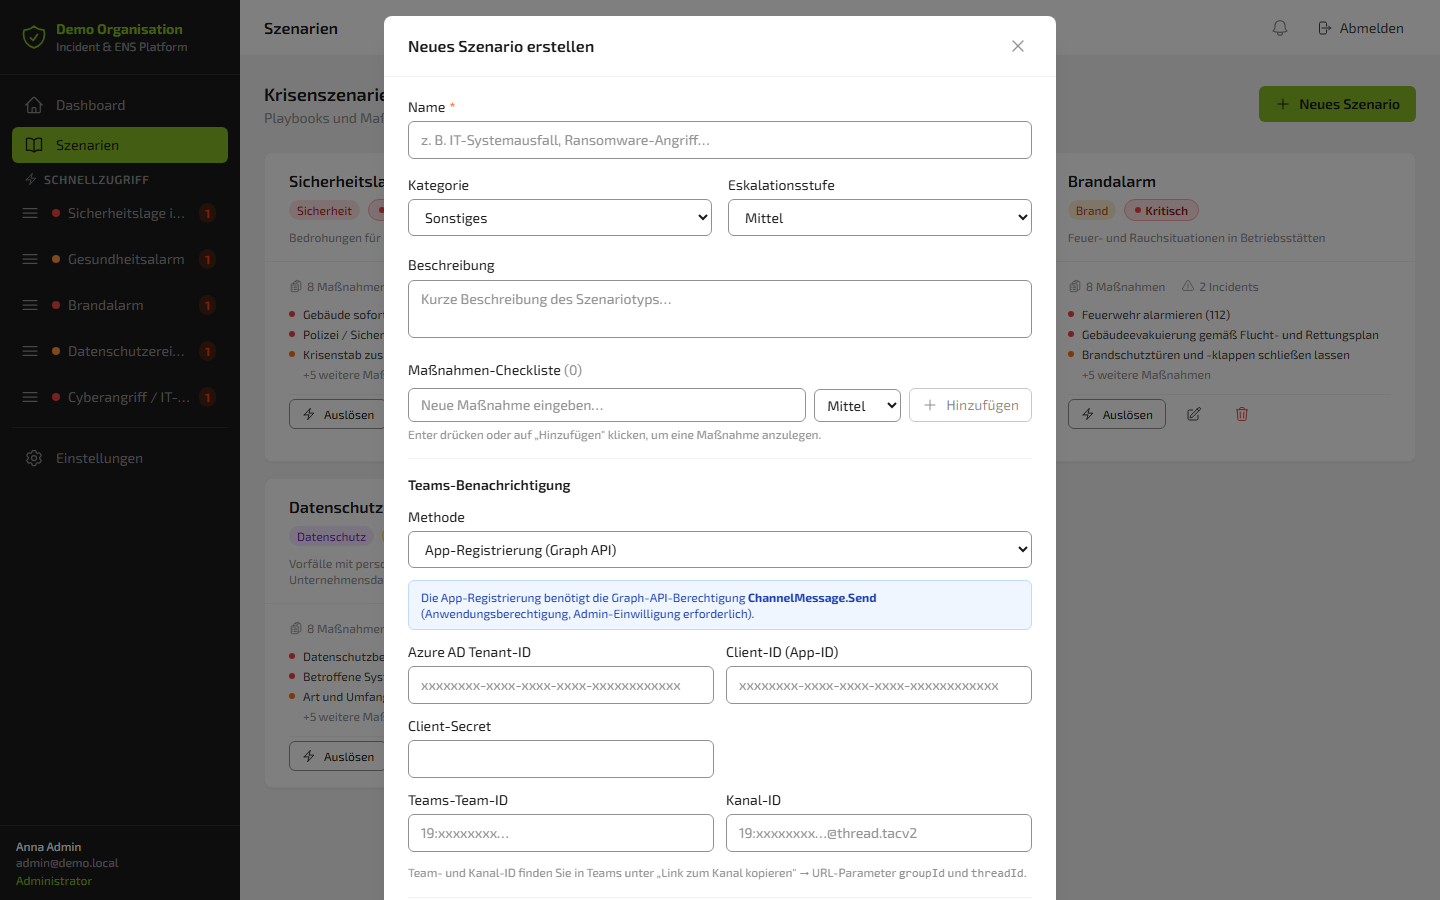
Sobald ein Szenario aktiviert wird, benachrichtigt die Plattform das hinterlegte Team automatisch. Drei Methoden stehen zur Auswahl:
🟡 Szenario 2: Gesundheitsalarm
Bedrohungen für die Gesundheit von Mitarbeitenden und den Betrieb
Medizinische Notfälle, Ausbrüche, Kontaminationen... Das Gesundheitsalarm-Szenario sorgt dafür, dass im Ernstfall sofort die richtigen Schritte eingeleitet werden: Rettungsdienst alarmieren, betroffene Bereiche absperren, Ersthelfer aktivieren, Belegschaft informieren. Alle Maßnahmen sind vordefiniert, alle Kontakte hinterlegt.
🔴 Szenario 3: Brandalarm
Feuer- und Rauchsituationen in Betriebsstätten
Beim Brandalarm zählen Sekunden. Das Playbook steuert: Feuerwehr alarmieren, Evakuierung einleiten, Brandschutztüren schließen, Vollzähligkeitsprüfung an Sammelstellen durchführen. Die Feuerwehr-Einweisungspläne und die Brandschutzordnung sind direkt im Szenario als Dokumente hinterlegt.
🟡 Szenario 4: Datenschutzereignis
Vorfälle mit personenbezogenen oder sensiblen Unternehmensdaten
Ein Datenleck, ein unbefugter Zugriff, ein verlorenes Gerät mit Kundendaten – das Datenschutz-Szenario deckt alles ab, was unter DSGVO Art. 33/34 meldepflichtig ist. Das Playbook enthält den Datenpannen-Reaktionsplan, die Checkliste Art. 33 DSGVO, die Meldevorlage für die Datenschutzbehörde und den kompletten Entscheidungsbaum zur Bewertung der Meldepflicht.
🔴 Szenario 5: Cyberangriff / IT-Notfall
Angriffe auf die digitale Infrastruktur des Unternehmens
Ransomware, DDoS, kompromittierte Zugangsdaten: das kritischste IT-Szenario. Das Playbook koordiniert: Systeme isolieren, CISO alarmieren, Passwörter rotieren, forensische Erstmaßnahmen einleiten, BSI-Meldung vorbereiten. Der Cyber-Incident-Response-Plan und die Forensik-Checkliste Ransomware sind direkt abrufbar.
Ein Incident im Einsatz: Wenn der Ernstfall eintritt
Zurück zu 11:23 Uhr.
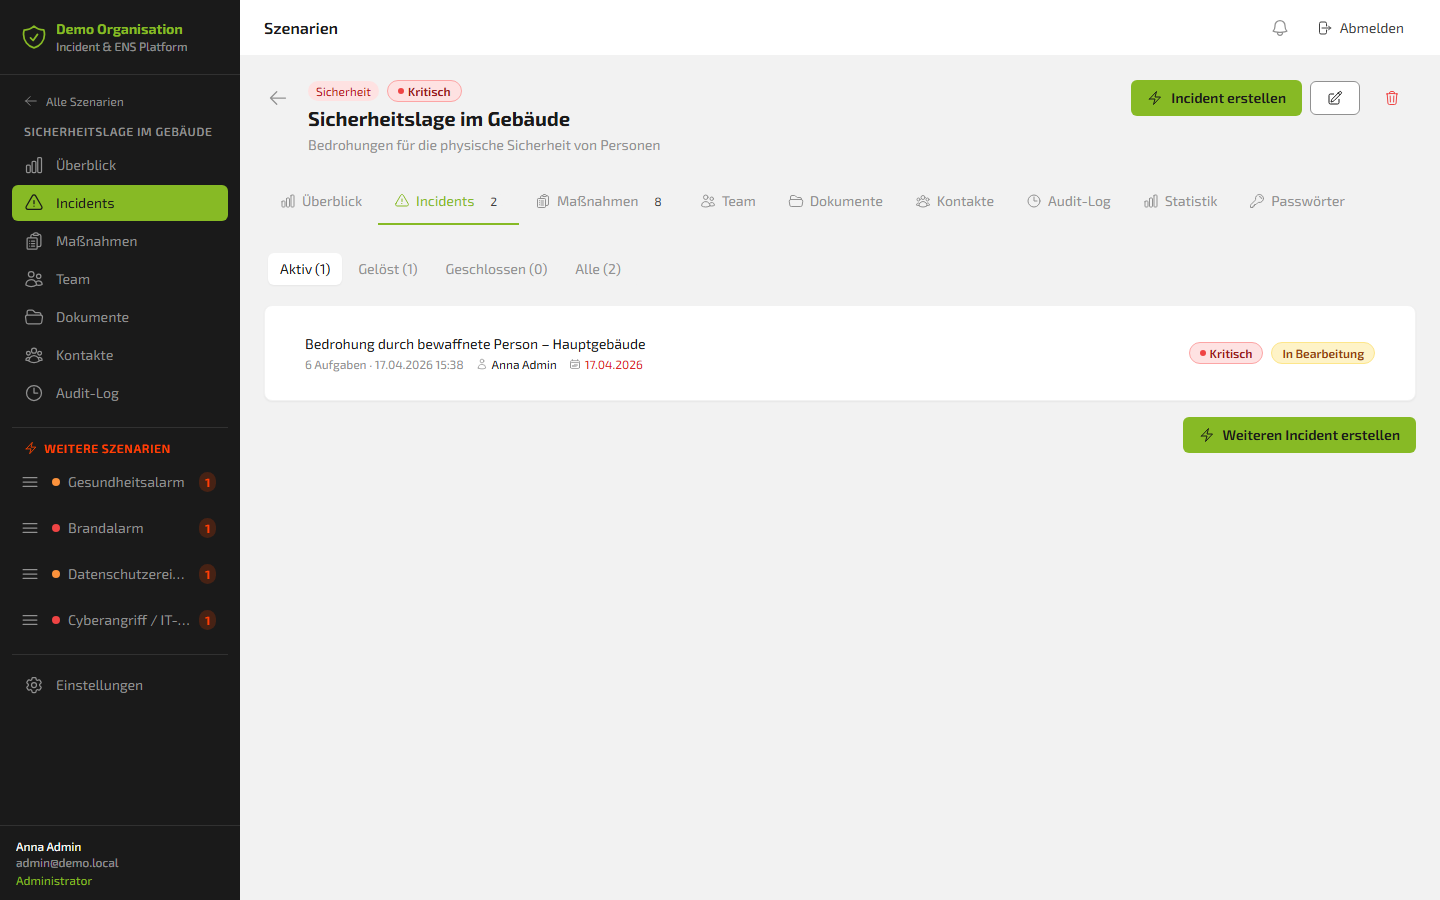
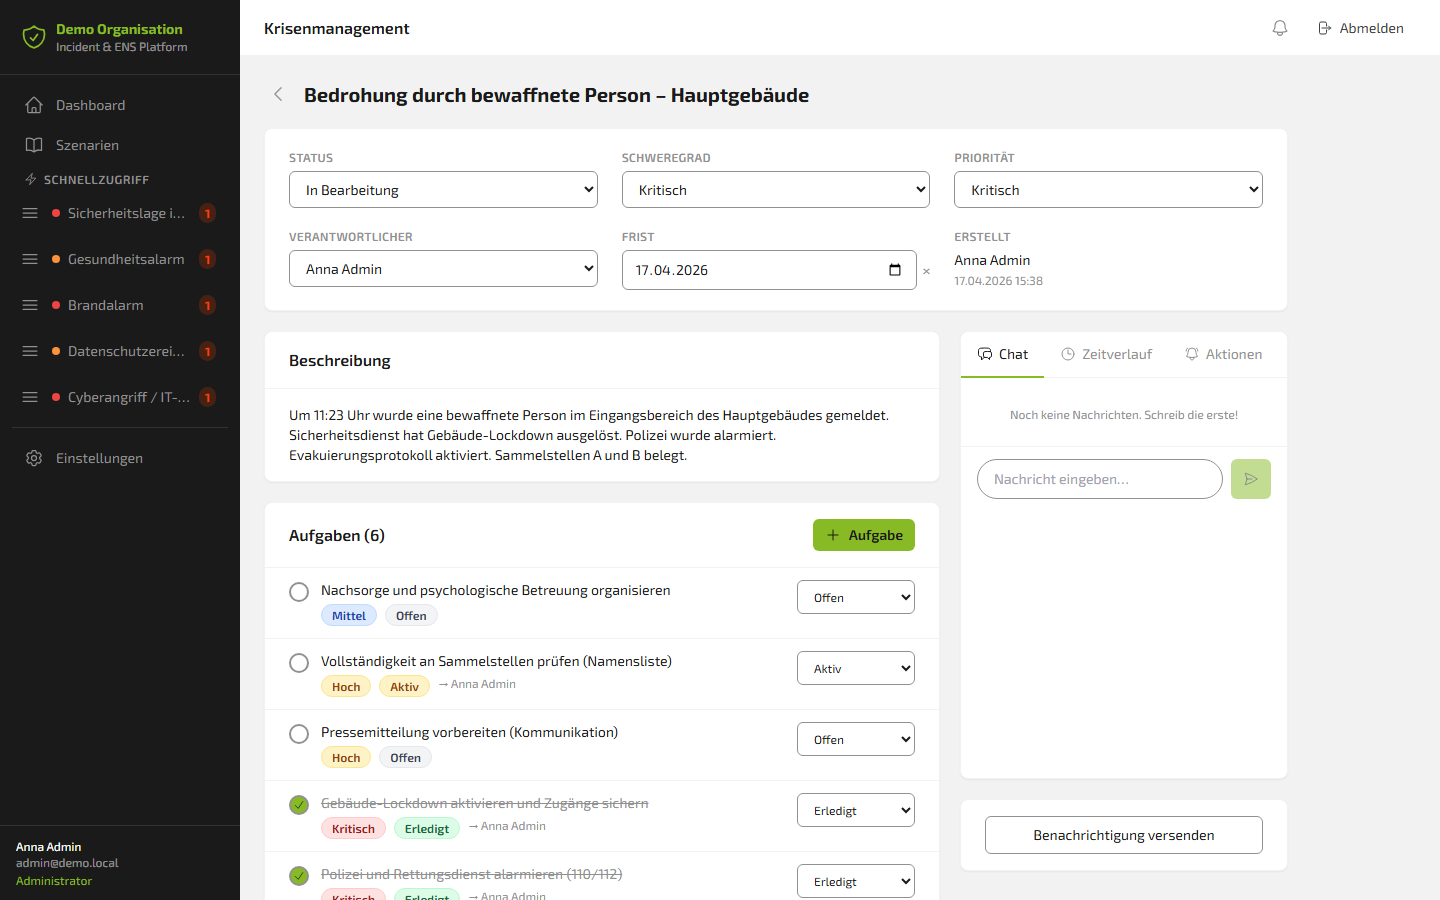
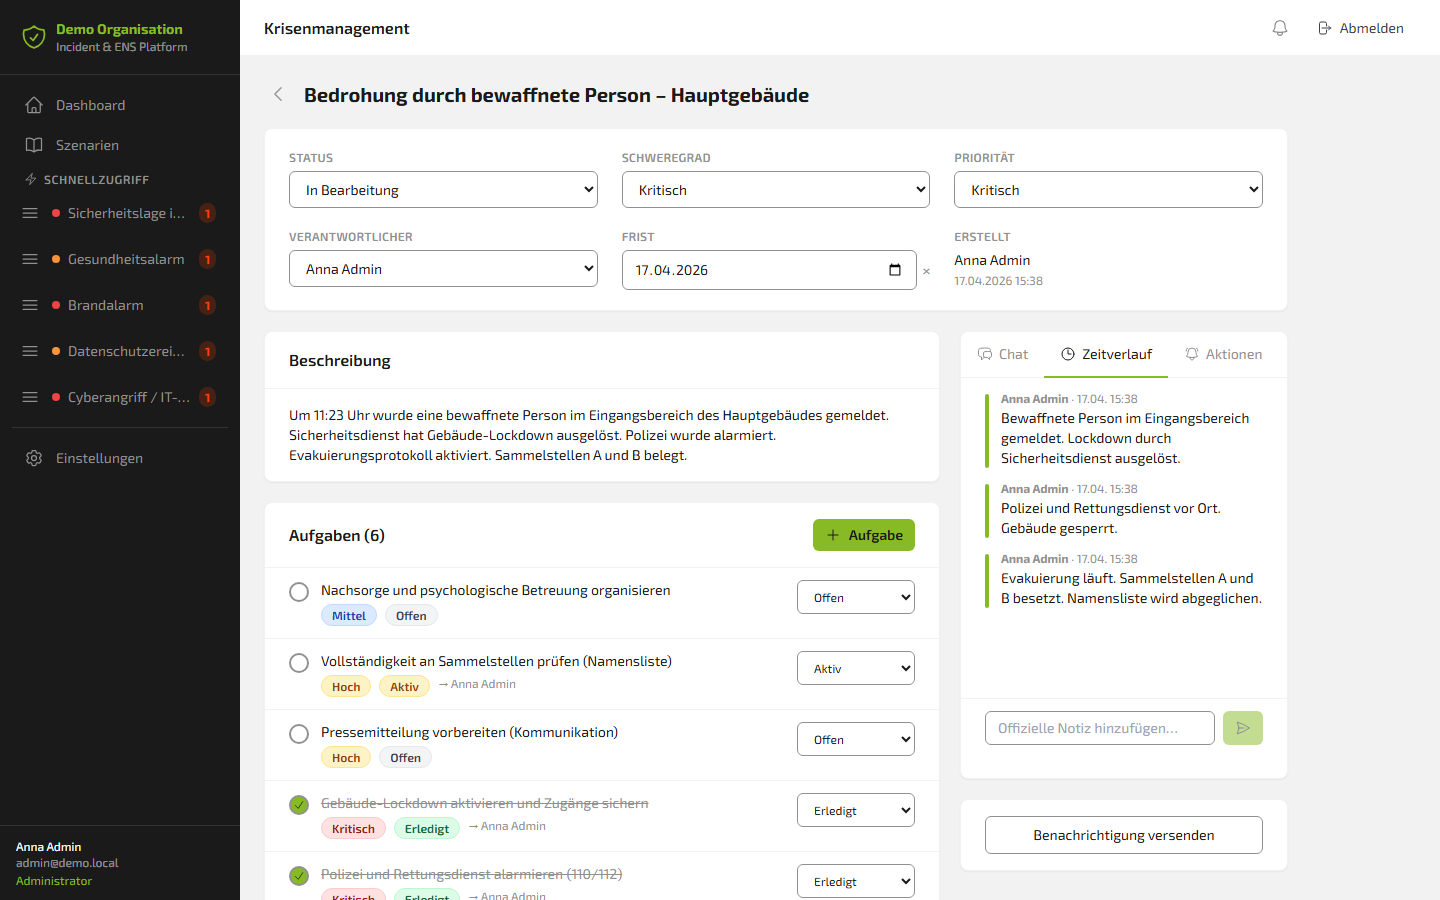
Sobald das Szenario „Sicherheitslage im Gebäude" ausgelöst wird, entsteht automatisch ein Incident mit allen Stammdaten, allen Aufgaben aus dem Playbook und dem vollständigen Zeitstempel der Auslösung. Kein manuelles Anlegen. Kein Vergessen von Schritten.
Die Incident-Detailansicht zeigt:
- Status: In Bearbeitung
- Schweregrad: Kritisch
- Priorität: Kritisch
- Verantwortlicher: Anna Admin
- Frist: 17.04.2026
Beschreibung: „Um 11:23 Uhr wurde eine bewaffnete Person im Eingangsbereich des Hauptgebäudes gemeldet. Sicherheitsdienst hat Gebäude-Lockdown ausgelöst. Polizei wurde alarmiert. Evakuierungsprotokoll aktiviert. Sammelstellen A und B belegt."
Der Zeitverlauf: Die lückenlose Beweiskette
Jede Aktion im Incident wird automatisch im Zeitverlauf protokolliert – chronologisch, mit Zeitstempel und Benutzer:
- 15:38 Uhr – Bewaffnete Person gemeldet. Lockdown durch Sicherheitsdienst ausgelöst.
- 15:38 Uhr – Polizei und Rettungsdienst vor Ort. Gebäude gesperrt.
- 15:38 Uhr – Evakuierung läuft. Sammelstellen A und B besetzt. Namensliste wird abgeglichen.
Dieser Zeitverlauf ist nicht nur operativ wertvoll. Er ist die lückenlose Beweiskette für Behördenmeldungen, Versicherungsansprüche, interne Nachbesprechungen und externe Audits.
Der Team-Chat: Kommunikation bleibt im System
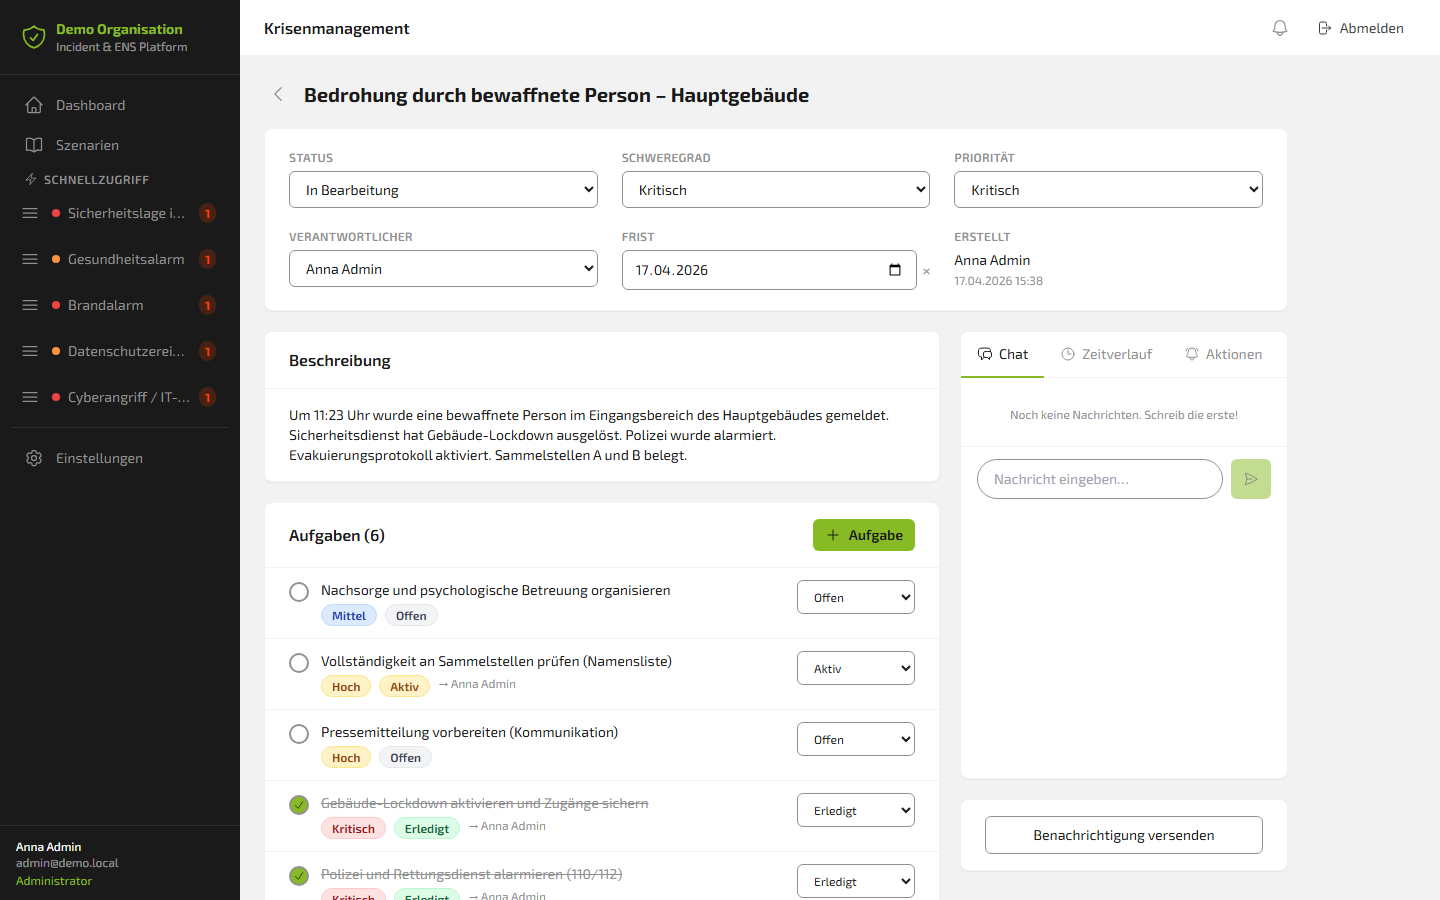
Der integrierte Team-Chat ermöglicht Echtzeit-Kommunikation direkt im Incident. Kein Wechsel zu WhatsApp. Kein paralleler E-Mail-Thread. Keine verlorenen Informationen.
Alles, was im Chat besprochen wird, bleibt im System. Dokumentiert, nachvollziehbar und als Teil des Incident-Records.
Die Integration, die den Unterschied macht: FLOWSTER × Stiller Alarm
Hier kommt der entscheidende Moment.
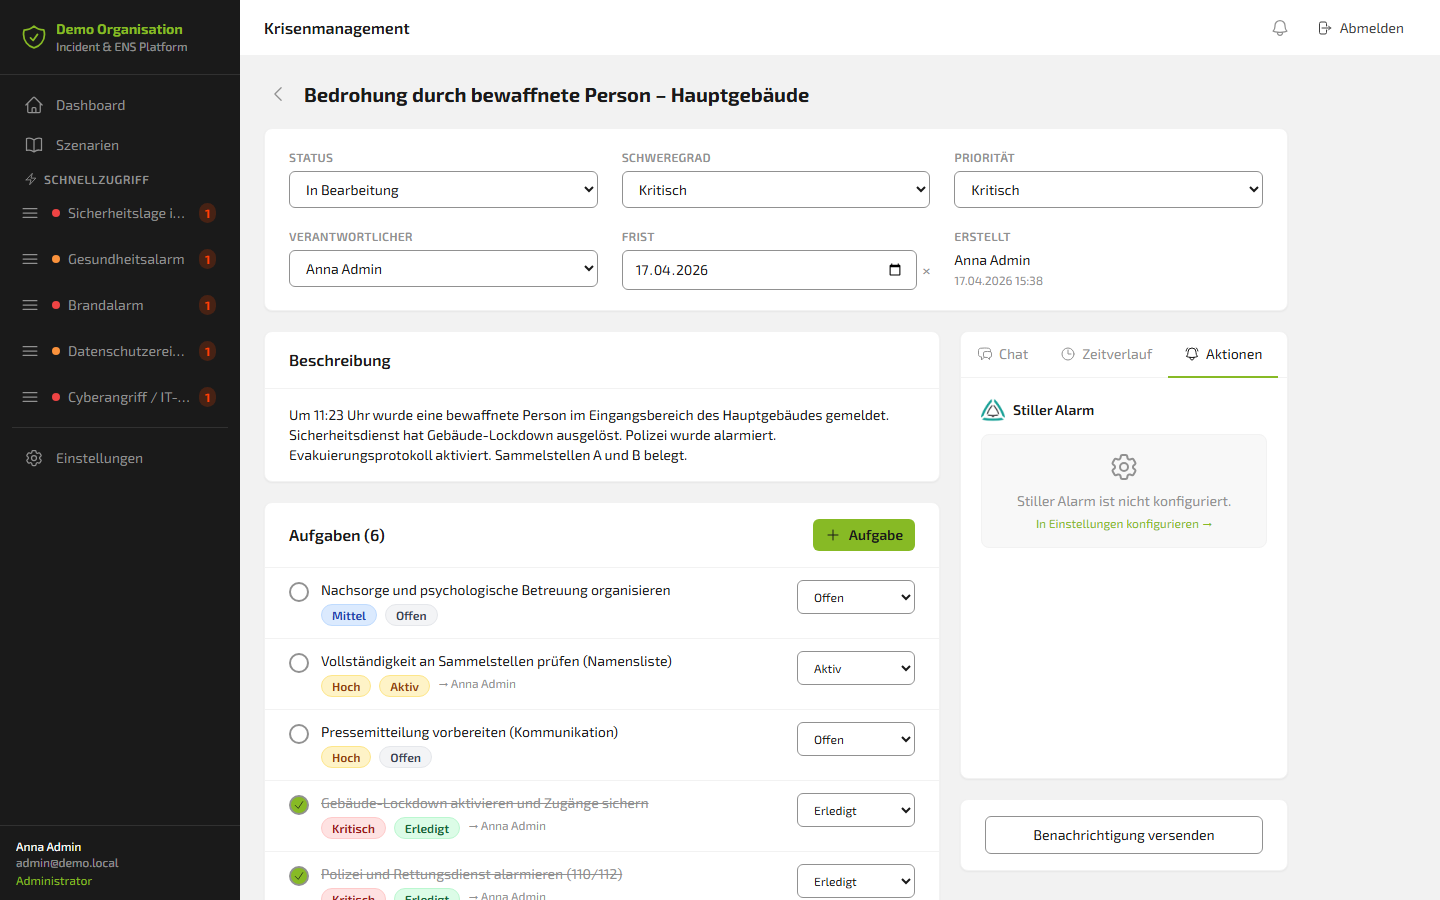
Im Tab „Aktionen" jedes Incidents ist Stiller Alarm direkt integriert. Mit einem Klick können Krisenleiter direkt aus dem laufenden Incident heraus:
- 🔔 Alarm auslösen – TriggerAlarm an die konfigurierte Alarm-Definition
- ✅ Entwarnen – ClearAlarm, beendet die aktive Alarmierung
- ⚠️ Als Fehlalarm markieren – FlagAsFalseAlarm zur nachträglichen Klassifizierung
Das Ergebnis jeder Aktion – inklusive HTTP-Statuscode – wird sofort angezeigt und automatisch im Zeitverlauf protokolliert. Kein Systemwechsel. Keine manuelle Dokumentation. Alles in einem.
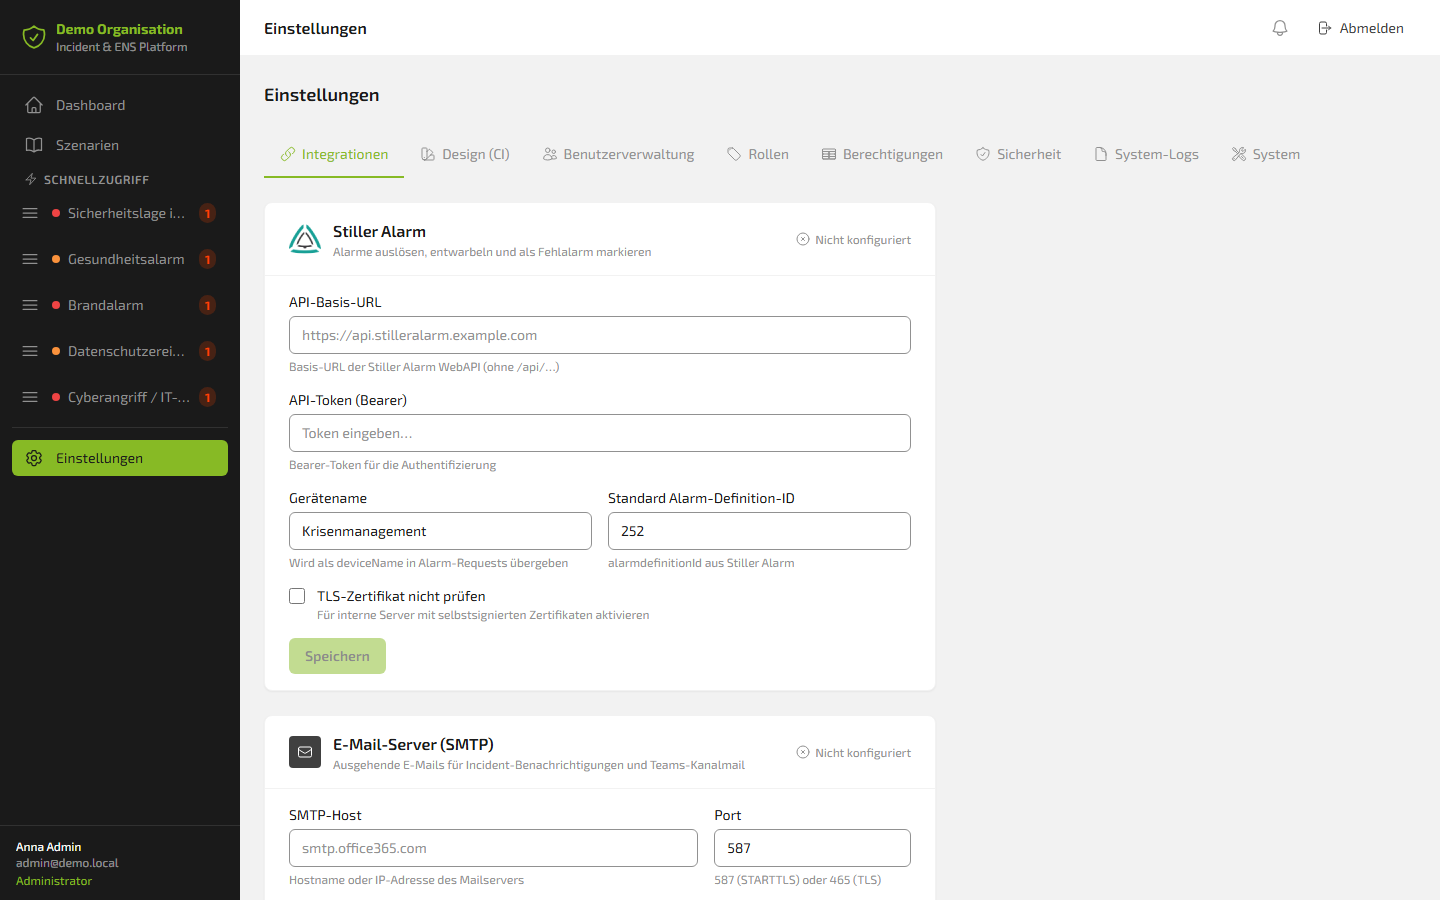
Die einmalige Konfiguration erfolgt unter Einstellungen → Integrationen:
- API-Basis-URL der Stiller Alarm WebAPI
- Bearer-Token für die Authentifizierung
- Gerätename (z. B. „Krisenmanagement")
- Standard Alarm-Definition-ID
Einmal eingerichtet, dauerhaft verfügbar. In jedem Incident, mit einem Klick.
Benachrichtigungen: Alle Kanäle, ein System
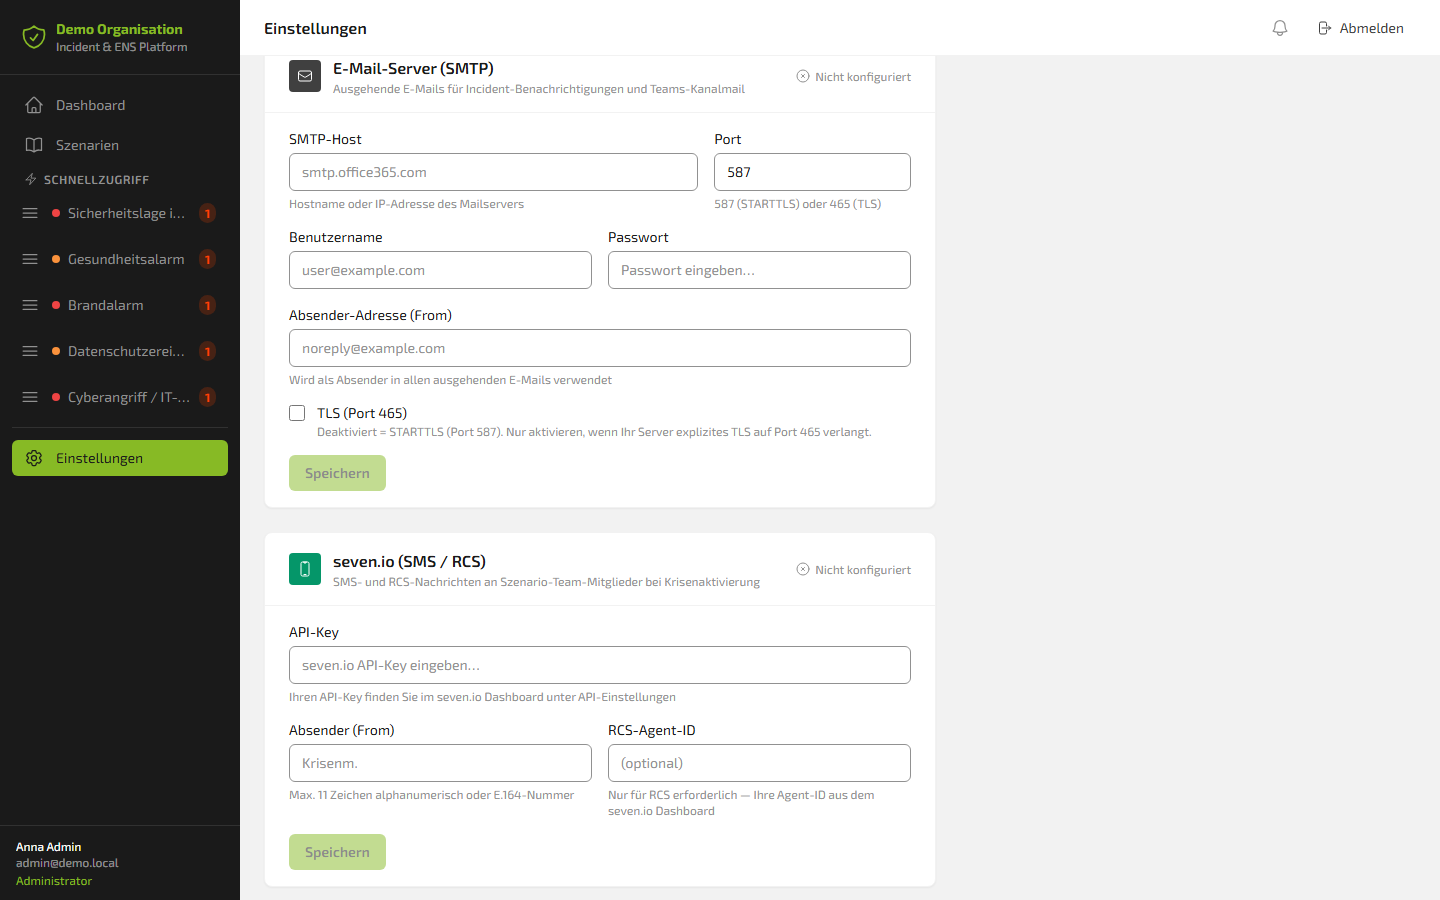
Die Plattform unterstützt drei Benachrichtigungskanäle, die parallel oder kombiniert genutzt werden können:
📧 E-Mail via SMTP
Automatische Benachrichtigungen an das Szenario-Team bei Auslösung. Kompatibel mit Office 365, Exchange und allen Standard-Mailservern (STARTTLS Port 587 oder TLS Port 465).
💬 Microsoft Teams
Drei Methoden zur Auswahl: Incoming Webhook, App-Registrierung via Graph API (Azure AD) oder Kanal-E-Mail über konfigurierten SMTP-Server.
📱 SMS / RCS via seven.io
Krisenstabsmitglieder werden direkt auf dem Mobiltelefon via SMS oder modernes RCS erreicht, konfigurierbar über API-Key.
Governance & Lessons Learned: Statistik und Audit-Log
Nach jeder Krise beginnt die Aufarbeitung. Die Plattform liefert dafür zwei leistungsstarke Werkzeuge:
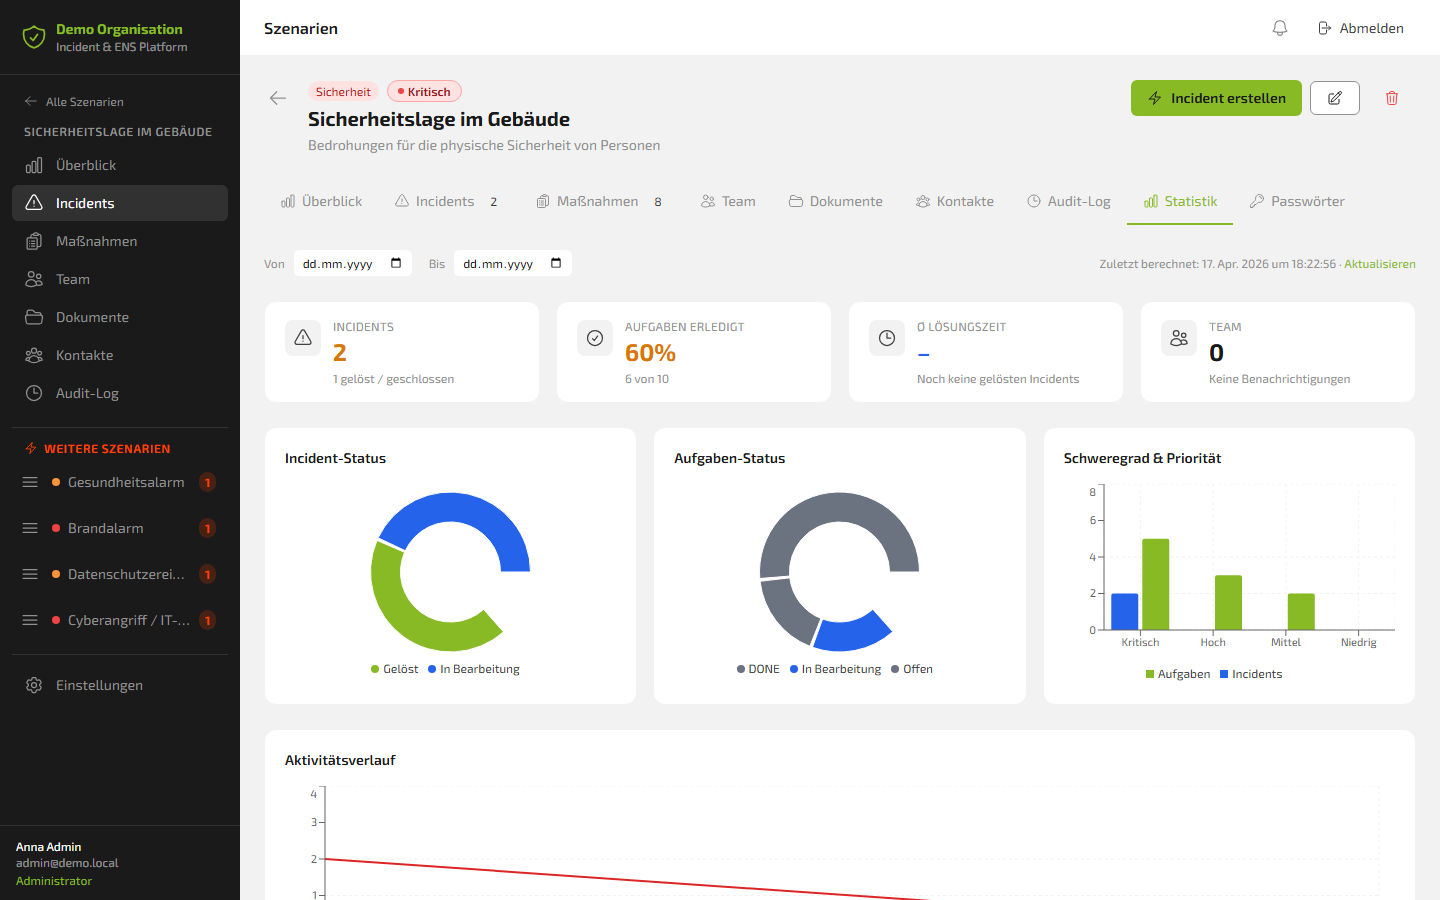
📈 Statistik-Tab
Pro Szenario werden historische Kennzahlen visuell aufbereitet:
- Incident-Status (Gelöst / In Bearbeitung)
- Aufgaben-Status (Done / In Bearbeitung / Offen)
- Schweregrad & Priorität (Kritisch / Hoch / Mittel / Niedrig)
- Aktivitätsverlauf über Zeit
Im Beispiel-Szenario: 2 Incidents, davon 1 gelöst/geschlossen – 60 % der Aufgaben erledigt (6 von 10).
🔍 Audit-Log
Lückenlose, ISO-27001-konforme Protokollierung aller Aktionen im System. Schreibgeschützt, nicht löschbar. Nur für Administratoren einsehbar. Jede Änderung, jede Benachrichtigung und jede Statusänderung ist dauerhaft dokumentiert. Das schafft eine verlässliche Grundlage für Behördenmeldungen, externe Audits und interne Nachbesprechungen.
Administration: Enterprise-ready von Anfang an
Die Plattform ist mit einem vollständigen Administrations-Framework für den Enterprise-Einsatz konzipiert:
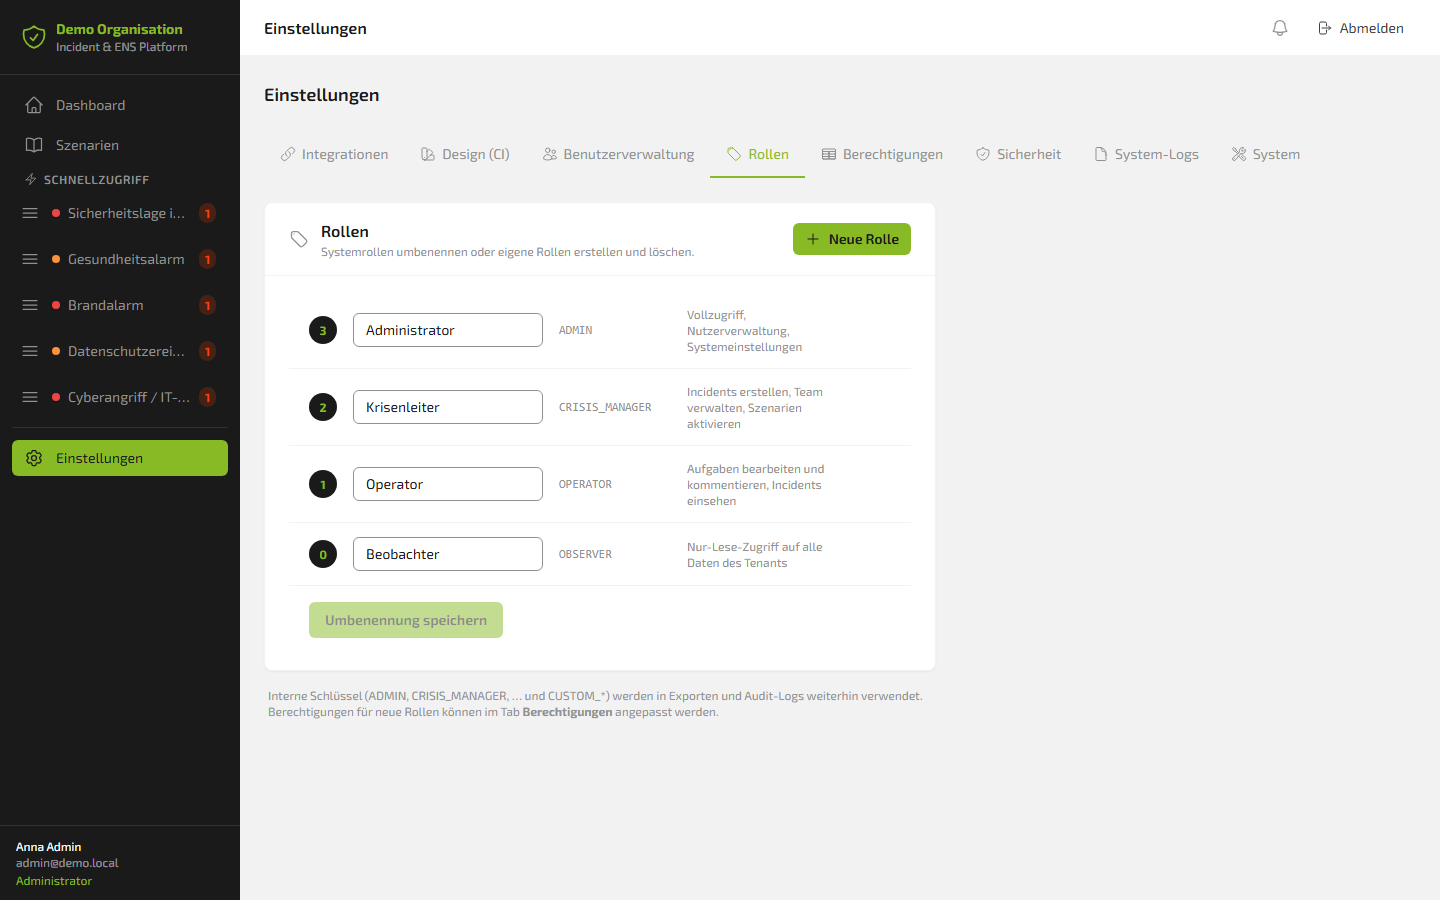
Rollenmodell
| Rolle | Systemname | Berechtigungen |
|---|---|---|
| Administrator | ADMIN | Vollzugriff, Nutzerverwaltung, Systemeinstellungen |
| Krisenleiter | CRISIS_MANAGER | Incidents erstellen, Team verwalten, Szenarien aktivieren |
| Operator | OPERATOR | Aufgaben bearbeiten und kommentieren, Incidents einsehen |
| Beobachter | OBSERVER | Nur-Lese-Zugriff auf alle Daten |
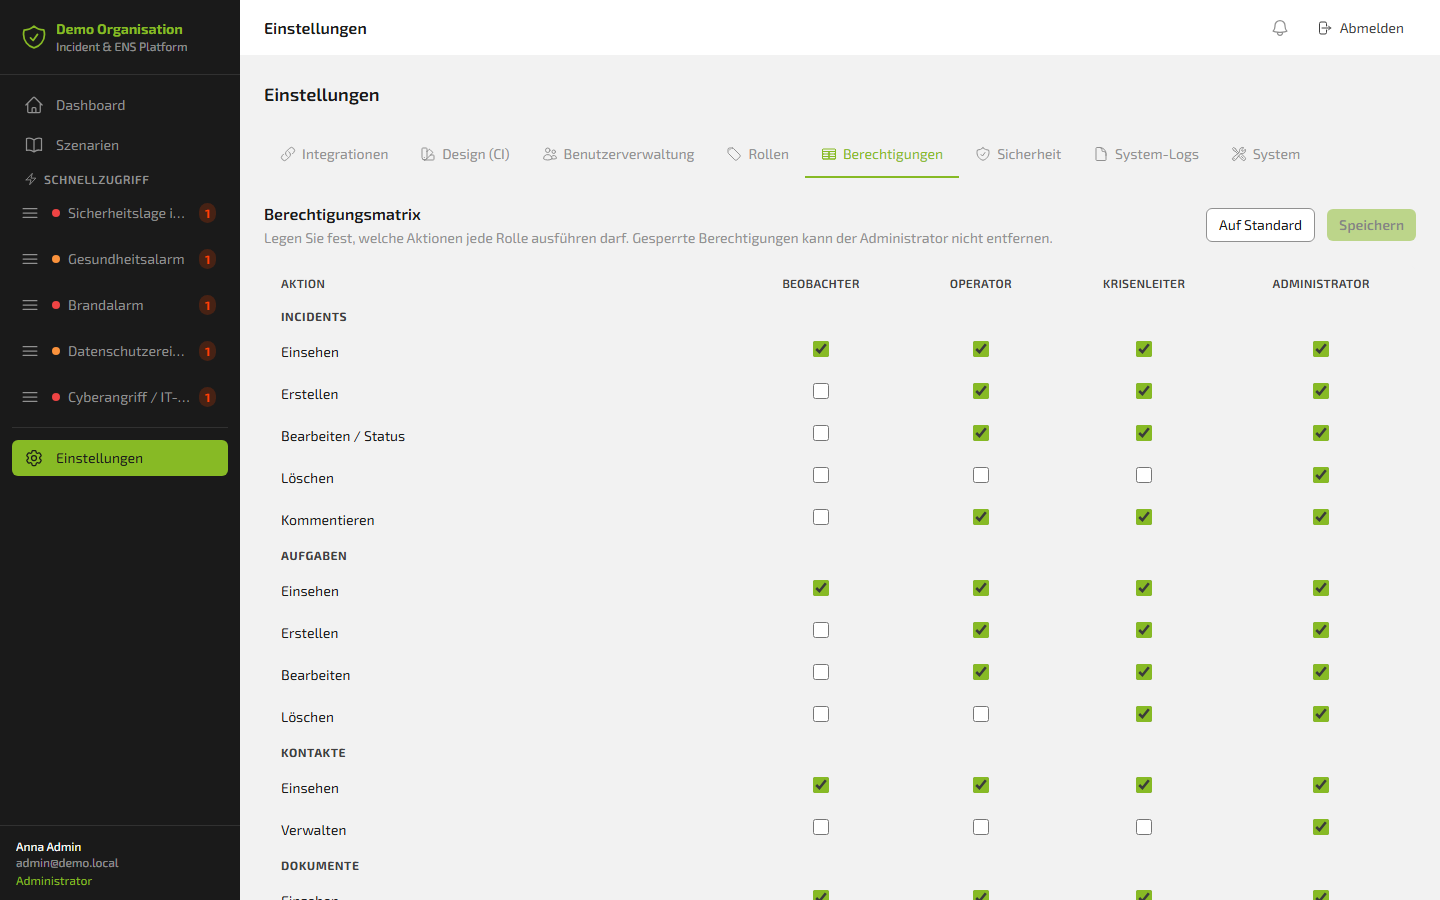
Berechtigungsmatrix
Die Berechtigungsmatrix steuert granular, welche Rolle welche Aktionen ausführen darf. Incidents, Aufgaben, Kontakte und Dokumente sind dabei separat konfigurierbar. Gesperrte Berechtigungen können nicht versehentlich entfernt werden.
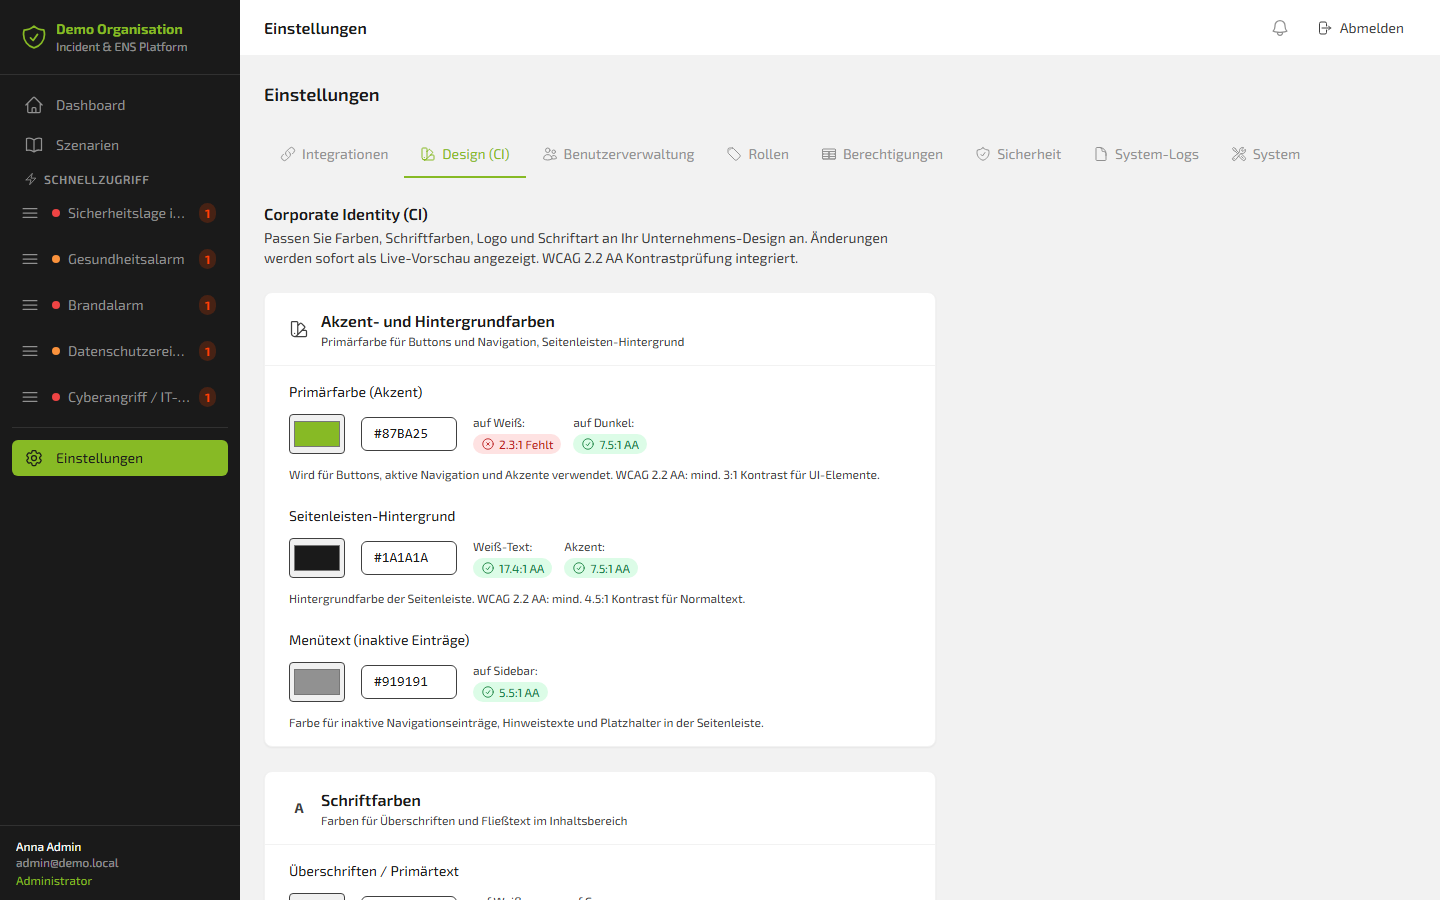
Corporate Identity
Die Plattform passt sich vollständig dem Unternehmens-Design an: Primärfarbe, Seitenleisten-Hintergrund, Schriftart, Logo – alles konfigurierbar. WCAG 2.2 AA Kontrastprüfung ist direkt integriert und zeigt in Echtzeit, ob die gewählten Farben den Barrierefreiheits-Standard erfüllen.
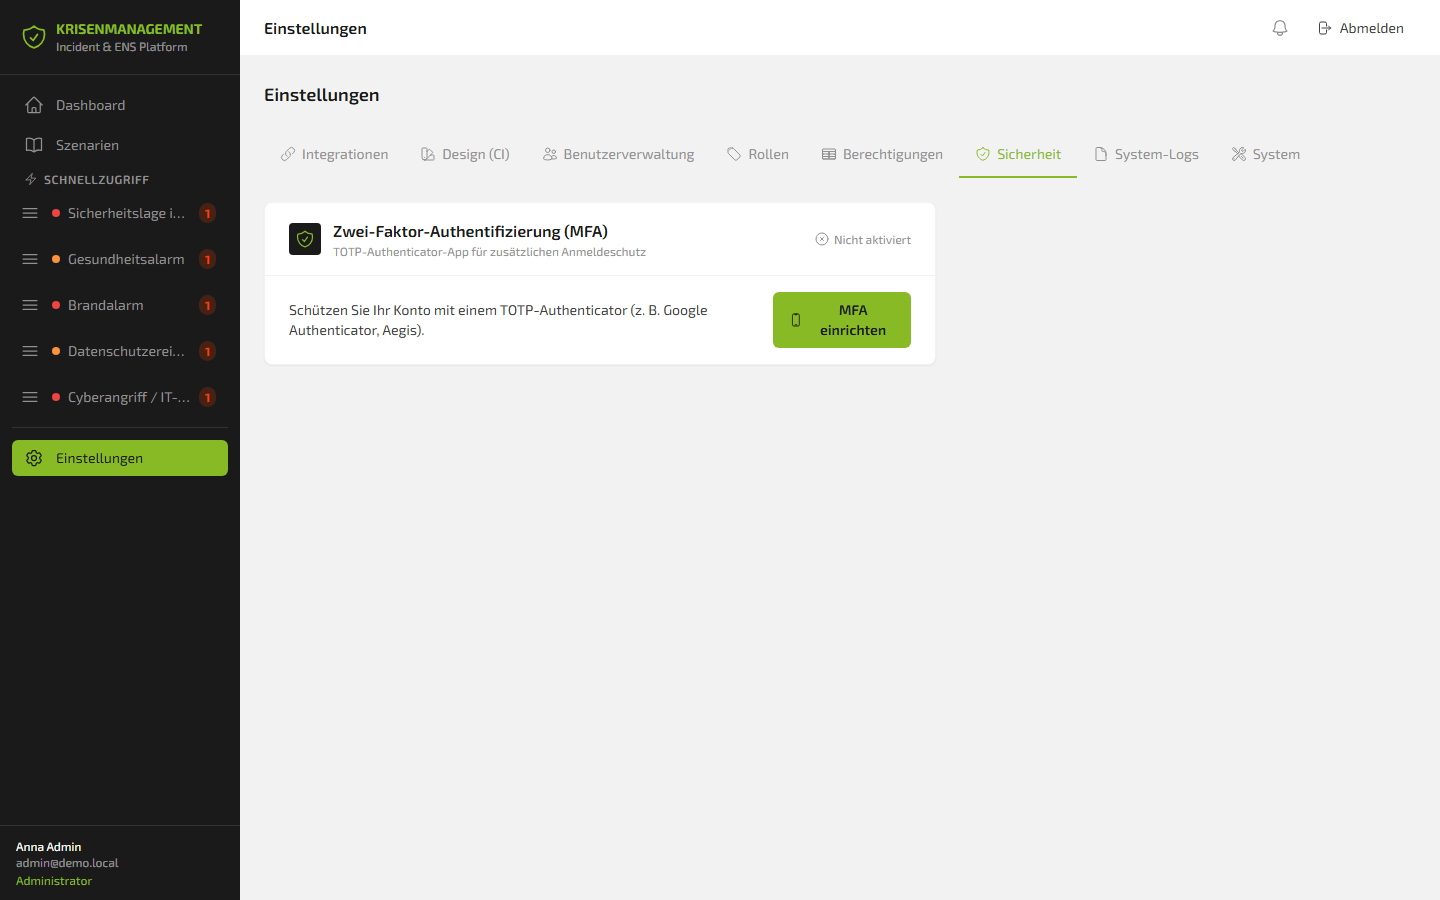
Sicherheit
Zwei-Faktor-Authentifizierung (MFA) via TOTP – kompatibel mit Google Authenticator, Aegis und allen gängigen Apps.
System-Logs
Vollständige Protokollierung aller E-Mail- und Teams-Sendeversuche sowie aller Benutzeraktionen im System-Audit. Für technisches Troubleshooting und Compliance-Nachweise.
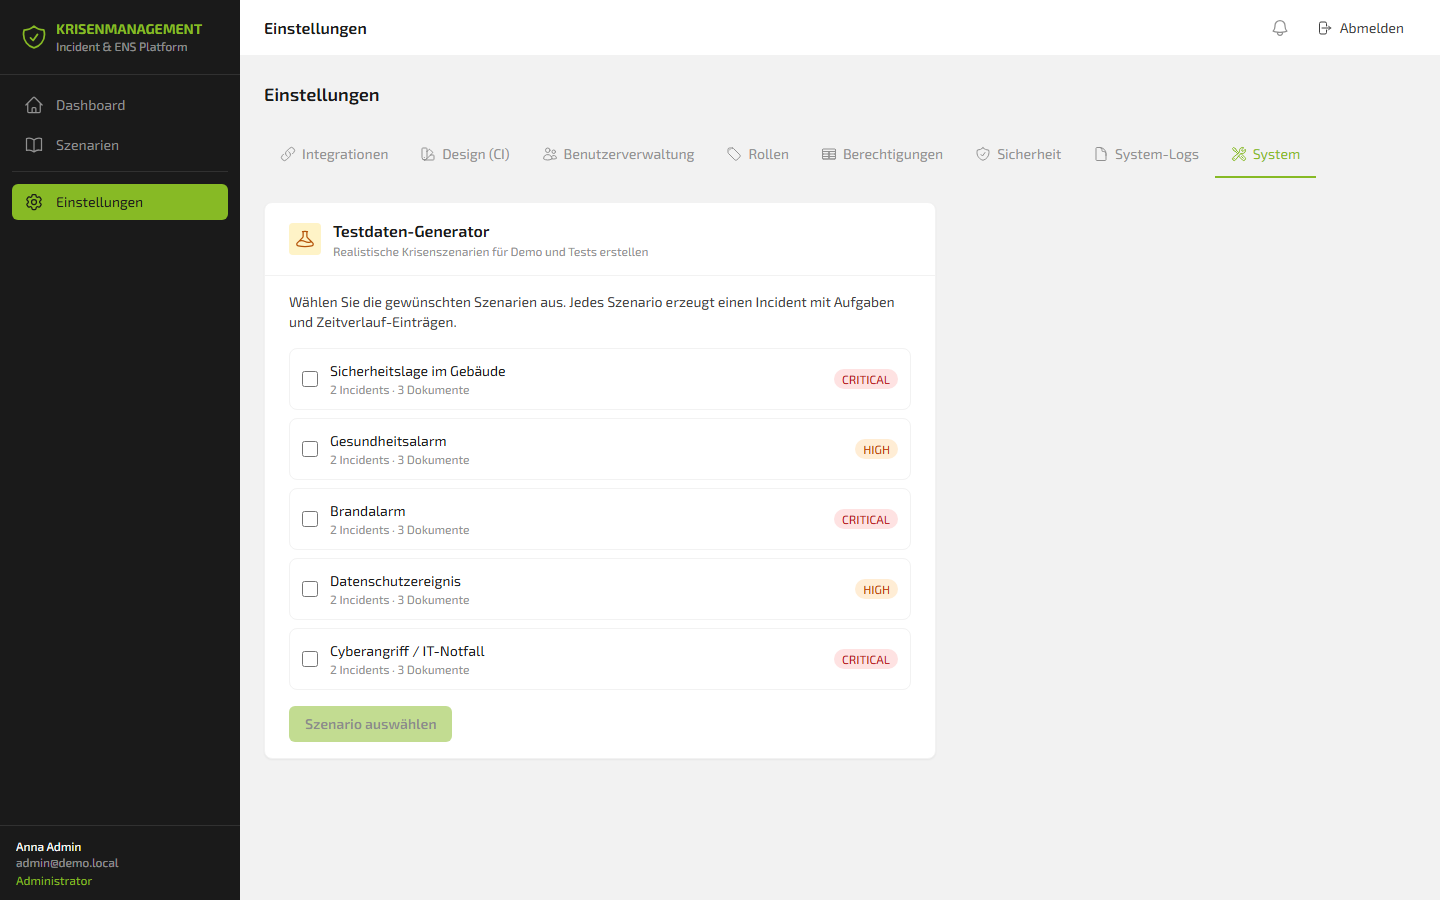
Testdaten-Generator
Der Testdaten-Generator erstellt realistische Krisenszenarien für Demo und Testing, ohne Produktionsdaten zu beeinflussen. Alle fünf Szenarien sind im Generator verfügbar, je mit 2 Incidents und 3 Dokumenten. Ideal für Notfallübungen, Onboarding und Schulungen.
Team-Übersicht
Die zentrale Team-Übersicht zeigt, wer gerade an welchem Thema arbeitet, inklusive Suchfunktion nach Name, E-Mail oder Rolle. Neue Benutzer können direkt per Einladung hinzugefügt werden.
Fazit: Krisenmanagement ist keine Option, es ist eine Entscheidung
Krisen kommen nicht mit Vorankündigung. Sie testen in Sekunden, ob eine Organisation wirklich vorbereitet ist oder nur glaubt, es zu sein.
Die Frage ist nicht: „Wird uns das jemals treffen?"
Die Frage ist: „Was passiert, wenn es uns trifft und wir nicht vorbereitet sind?"
Die FLOWSTER Krisenmanagement-Plattform in Kombination mit Stiller Alarm gibt Organisationen die Werkzeuge, um im Ernstfall strukturiert statt chaotisch, schnell statt zögernd, dokumentiert statt unkontrolliert zu handeln.
- Fünf einsatzbereite Krisenszenarien
- Automatische Incident-Erstellung mit Playbook-Aufgaben
- Echtzeit-Koordination via Chat, Teams und SMS
- Direkte Stiller-Alarm-Steuerung aus dem Incident heraus
- Lückenlose Dokumentation für Compliance und Governance
- Enterprise-Rollen, MFA, WCAG-konformes Design
- Made in Germany. DSGVO-konform. ISO-27001-ready.